Ransomware: o vilão que ameaça pequenas e grandes empresas
Navegar no mundo digital é essencial para empresas de todos os tamanhos, mas se esse é um mar repleto de necessidades e oportunidades, também tem os seus “tubarões”. Um desses vilões é o ransomware: um nome que você talvez não conheça, mas que batiza um tipo de vírus tão comum quanto perigoso.
- Equipe inoviT
- 5 min de leitura
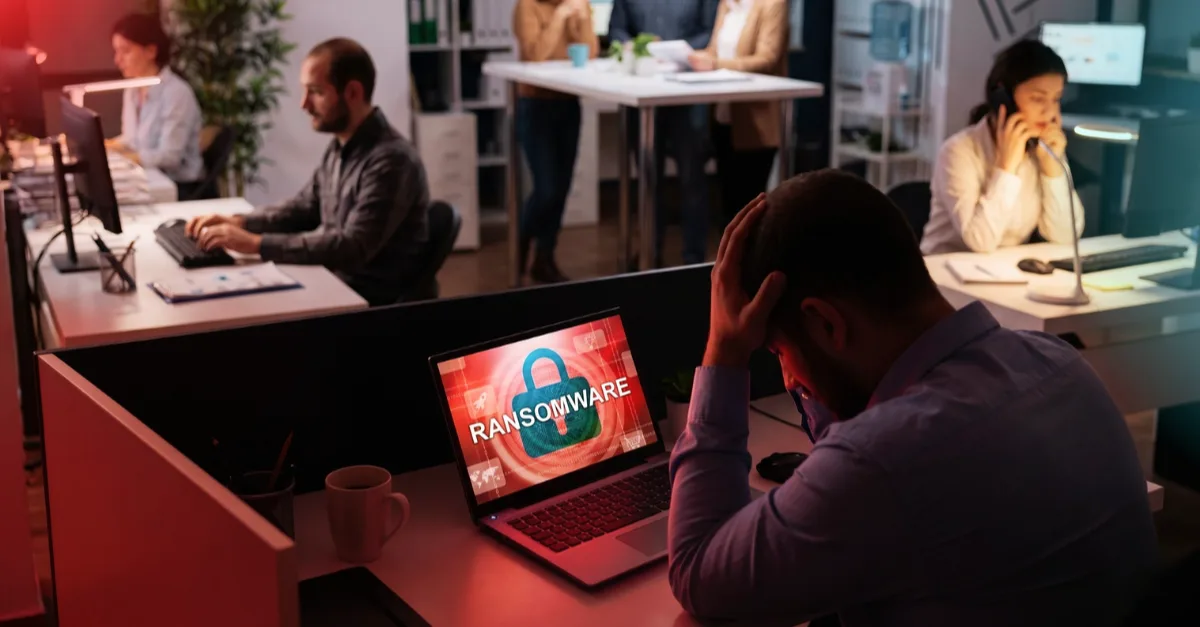
Com origem na palavra em inglês ransom, que significa o resgate pago em casos de sequestro, o ransomware é um programa que “rouba” e criptografa os arquivos da vítima, impedindo seu acesso a eles e pedindo dinheiro (normalmente em forma de criptomoedas) para liberá-los.
Esse verdadeiro sequestro de arquivos tem sido um problema crescente na internet, não escolhendo fronteiras nem segmento ou tamanho dos alvos, e vem causando prejuízos cada vez maiores.
Hoje, vamos entender a real dimensão dos ransomwares e ver por que ter um planejamento de Tecnologia da Informação (TI) robusto é vital no combate a essas ameaças!
Uma ameaça de milhões
O ransomware infecta um ambiente através de diversas técnicas, a principal delas é explorando falhas humanas, e a falha humana é o principal vetor incidentes de segurança, equivale entre 70% a 90%. Outras formas de infecção do ransomware é via vulnerabilidades de software e credenciais fracas.
Muitas vezes, pagar o resgate é a pior opção: ou o “sequestrador” não libera os dados mesmo assim, ou a empresa fica visada como uma “boa pagadora” e se torna alvo de novos ataques no futuro. Dados da CrowdStrike mostram que aproximadamente 17 em cada 20 empresas pagantes do resgate se tornam alvo de ransomwares novamente!
O ransomware não é novo, mas, como fica cada vez mais sofisticado – e, muitas vezes, não é visto com a atenção devida pelas empresas –, segue fazendo vítimas e gerando prejuízos cada vez maiores.
Segundo dados da IBM, em 2025, cada ataque bem-sucedido de ransomware gerou um prejuízo médio de US$ 5,08 milhões. Esse valor não diz respeito simplesmente ao pagamento de resgates, mas também lucros cessantes – já que a operação é seriamente prejudicada em ataques do tipo –, custos para reparar sistemas, backups, etc.
No caso do Brasil, ainda existe um risco legal associado ao operacional: como ransomwares modernos costumam “roubar” os arquivos além de criptografá-los, os criminosos podem ameaçar vazar dados sigilosos de clientes. Se concretizada, a ameaça pode levar a multas e processos judiciais baseados na Lei Geral de Proteção de Dados (LGPD), ampliando o prejuízo e a dor de cabeça.
Risco grave para pequenas empresas:
Ao ver cifras milionárias como a que apresentamos acima, é natural imaginar que ataques de ransomwares são focados em grandes empresas que possuem muitos dados armazenados e capacidade de pagar altos resgates. No entanto, essa impressão é enganosa: empresas de todos os tamanhos estão sujeitas a “sequestros de dados”, e, para as pequenas, as consequências tendem a ser mais dramáticas.
O risco aos pequenos empreendedores se concentra em duas razões principais: a primeira é que os ataques são normalmente automatizados, feitos por “robôs” que vasculham a Internet em busca de brechas, sem se preocupar com tamanho, segmento ou nacionalidade do alvo.
A segunda questão é que, por terem, normalmente, defesas mais frágeis, as pequenas e médias empresas são alvos fáceis – e, uma vez infectados, tendem a entrar em desespero e pagar o resgate mais rápido.
Ou seja: pensar “sou pequeno demais para precisar me preocupar com isso” é exatamente o motivo que leva empresas menores a serem alvos preferenciais.
Com menos defesas e sem planos de contingência para reagir à catástrofe, pequenas e médias empresas tendem a levar prejuízos proporcionalmente muito maiores que as grandes.
Já imaginou ter a operação paralisada por semanas porque nenhum arquivo importante da sua empresa consegue ser acessado? Pensou nos custos de recuperar tudo, refazer sua infraestrutura e investir “de surpresa” em planos de defesa? Isso pode custar a vida da sua empresa!
Defesa especializada é o melhor caminho:
Se o ransomware é uma ameaça real inclusive entre pequenas e médias empresas, como se defender dela? Certamente não é através de um antivírus comum, nem contando com o “menino da informática”. Sua empresa precisa de um planejamento robusto e uma equipe especializada em segurança de TI.
Vamos a alguns fatores de relevância do suporte especializado na defesa contra ransomwares que podem passar despercebidos numa análise superficial:
. Empresas com planos de resposta testados podem se recuperar de ataques em poucos dias, ou, em casos de menor magnitude, em menos de 24 horas, enquanto que organizações sem qualquer planejamento levam, em média, 156 dias para retomar a operação total (o chamado “downtime”);
. O fator humano é sempre o elo mais fraco quando o assunto é segurança em TI. Equipes especializadas podem treinar e conscientizar a equipe da empresa para blindá-la contra a chamada “engenharia social”, ou seja, quando um usuário é enganado e induzido a abrir arquivos ou links maliciosos, usar redes inseguras, etc;
Suporte profissional de TI pode garantir que o backup da empresa esteja isolado da rede principal. Assim, mesmo que o ransomware invada a rede, não conseguirá infectar o backup, garantindo rápida restauração dos arquivos.
A cada dia, variantes novas de ransomware são criadas, e a “moda” agora é o uso de ferramentas avançadas de Inteligência Artificial (IA) para automatizar de forma cada vez mais assertiva o funcionamento dos vírus. Para combater tal sofisticação, é necessário manter as defesas atualizadas no mesmo ritmo.
Uma equipe especializada de TI pode adotar ferramentas como:
. EDR (Endpoint Detection and Response), que monitora dispositivos (computadores, servidores, etc) para bloquear ameaças em tempo real, tão logo elas são detectadas;
. XDR (Extended Detection and Response), que trabalha de maneira similar, mas integrando dados de outros vetores, como rede, nuvem e até o e-mail corporativo, trazendo uma visão ampla e unificada, permitindo uma resposta automatizada mais efetiva.
Além de tudo isso, vale lembrar que é preciso estar preparado também para a carga legal dos problemas com ransomwares, como já mencionamos. Em casos de vazamentos de dados, uma equipe preparada de TI garante que evidências sejam preservadas e reportadas corretamente à Autoridade Nacional de Proteção de Dados (ANPD), reduzindo problemas como multas e processos.
Não conte com o “menino da TI”, com a sorte ou com a ideia errônea de ser “pequeno demais para ser atacado”. Garanta seu “seguro” antes do “incêndio” acontecer e monte um plano com um time de TI que realmente sabe o que está fazendo.
Conte com a INOVIT para levantar suas defesas contra os ransomwares. Marque uma avaliação e garanta sua tranquilidade!
Renato Carneiro – CEO INOVIT
Precisa de ajuda com a TI da sua empresa?
Fale com um especialista da inoviT e receba um diagnóstico gratuito do seu ambiente.
Falar com um especialista